Experții avertizează asupra unei crize globale de securitate cibernetică: inteligența artificială descoperă vulnerabilități mai repede decât pot fi remediate
Postat la: 24.10.2026 |
Liderii unor companii importante din industria tehnologiei avertizează că inteligența artificială (AI) ar putea declanșa o criză majoră în domeniul securității cibernetice. Noile instrumente pot identifica vulnerabilități critice în programele informatice cu o viteză fără precedent, iar specialiștii se tem că atacatorii vor putea exploata aceste slăbiciuni înainte ca ele să fie remediate.
Un episod supranumit „Octombrie Negru" a atras atenția asupra amplorii problemei, după ce cercetătorii au descoperit, cu ajutorul AI, vulnerabilități grave în PHP, un limbaj de programare utilizat de milioane de site-uri web.
Experții avertizează că instrumentele bazate pe inteligență artificială ar putea permite identificarea și exploatarea deficiențelor de securitate într-un ritm mai rapid decât cel în care dezvoltatorii și echipele de securitate reușesc să le remedieze, relatează The Guardian.
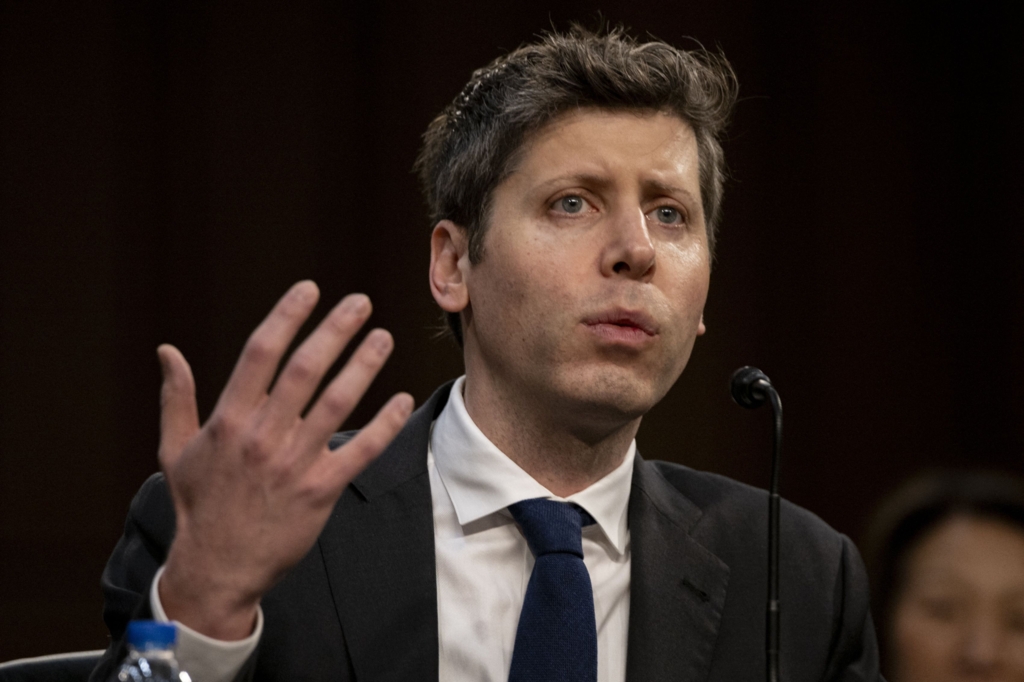
„Nu mai cred că vom putea remedia toate erorile", a declarat Sam Altman, directorul general al OpenAI.
Jason Clinton, director adjunct pentru securitatea informațiilor la Anthropic, a descris situația drept un „tsunami de vulnerabilități". El a avertizat că specialiștii ar putea să nu dispună de suficient timp pentru a securiza infrastructurile critice.
Mark Benioff, directorul general al Salesforce, a caracterizat situația drept o alertă de nivel maxim, folosind expresia „cod roșu".
La rândul său, Matthew Prince, directorul general al Cloudflare, a avertizat că următorii doi ani ar putea aduce o creștere spectaculoasă a numărului de instrumente capabile să caute automat vulnerabilități pe internet.
„Va părea că cerul se prăbușește peste noi. Va părea că nu putem face nimic", a spus Prince, subliniind că noile instrumente pot căuta vulnerabilități cu o perseverență dificil de egalat de către oameni.
Vulnerabilități vechi, descoperite cu ajutorul AI
Specialiștii avertizau de câteva luni asupra riscului unei creșteri a atacurilor cibernetice facilitate de inteligența artificială. Evenimentele din cadrul „Octombrie Negru" au amplificat însă îngrijorările, după ce cercetătorii au identificat vulnerabilități critice în PHP, anunțate public pe 21 octombrie.
Potrivit unor estimări, aceste probleme ar fi putut pune în pericol până la 70% dintre site-urile de pe internet.
Cercetătorii de la Wiz, o platformă de securitate cibernetică, au descris vulnerabilitățile drept unele dintre cele mai grave din istoria PHP și, posibil, din întreaga industrie software.
Deși deficiențele existau de zeci de ani, demonstrarea posibilității de a le exploata era extrem de dificilă chiar și pentru specialiștii umani. Instrumentele bazate pe AI au contribuit la identificarea și analizarea acestor probleme, evidențiind potențialul noilor tehnologii de a accelera cercetarea în domeniul securității informatice.
Descoperirea ridică însă o întrebare importantă: dacă inteligența artificială poate ajuta specialiștii să găsească mai repede vulnerabilitățile, ce se întâmplă atunci când aceleași capacități sunt folosite de atacatori?
Site-uri din SUA și Marea Britanie, afectate de măsuri de securitate
După publicarea informațiilor despre vulnerabilități, unele site-uri ale instituțiilor publice și companiilor private din Statele Unite și Marea Britanie și-au suspendat temporar activitatea pentru a instala actualizările de securitate necesare.
Agenția Națională de Securitate a SUA (NSA) a îndemnat administratorii site-urilor care folosesc PHP să își actualizeze imediat software-ul.
„O astfel de cale de acces le-ar putea permite atacatorilor să fure date confidențiale, să perturbe funcționarea serviciilor sau să pătrundă mai adânc în rețele", a avertizat agenția.
Datele furnizate de Cloudflare sugerează că unele tentative de exploatare au început înainte ca vulnerabilitățile să fie anunțate public.
Compania a detectat mii de încercări de atac în cele zece ore care au precedat anunțul oficial. După publicarea informațiilor, activitatea atacatorilor a crescut puternic.
„În primele 45 de minute de la anunț, numărul tentativelor a ajuns la zeci de mii. După două ore, era vorba despre sute de mii, iar acum vorbim deja despre milioane", a scris Matthew Prince pe rețeaua de socializare X.
Aceste cifre ilustrează viteza cu care informațiile despre o vulnerabilitate pot fi transformate în tentative de atac, odată ce problema devine cunoscută.
De ce inteligența artificială schimbă regulile securității cibernetice
Principala îngrijorare a experților este că inteligența artificială poate accelera atât identificarea vulnerabilităților, cât și exploatarea lor.
În trecut, descoperirea unor deficiențe complexe necesita adesea mult timp și experiență din partea cercetătorilor în securitate. Instrumentele moderne pot automatiza o parte din acest proces și pot extinde căutările la un număr mult mai mare de sisteme.
Acest lucru poate aduce beneficii importante pentru apărare: specialiștii pot identifica mai rapid problemele și pot dezvolta soluții înainte ca acestea să fie exploatate.
Dar aceeași tehnologie poate fi folosită și de infractorii cibernetici pentru a descoperi puncte slabe, a pregăti atacuri și a le desfășura la scară largă.
Companiile de tehnologie se tem că echipele de securitate nu vor avea suficient timp pentru a verifica sistemele, a dezvolta remedieri și a instala actualizările înainte ca atacatorii să profite de vulnerabilități.
În acest scenariu, provocarea nu va mai fi doar descoperirea și repararea erorilor, ci și capacitatea companiilor de a reacționa suficient de repede.
DIN ACEEASI CATEGORIE...
-

Agenți AI care intră singuri în rețele, se copiază de pe un device pe altul, „neutralizează" ținte și se autodistrug
Comandamentul cibernetic al Armatei SUA dezvolta un proiect aproape SF: agenți AI care intra singuri in rețele, se copia ...
-

Reacția fostului ministru al Justiției Tudorel Toader după arestarea fiului său pentru viol VIDEO
Fostul ministru al Justiției Tudorel Toader a avut sambata, 24 octombrie, o scurta reacție dupa ce fiul sau, Alexandru, ...
-

Zeci de familii evacuate după ce un bloc cu "bulină roșie" e în pericol de prăbușire în București. A apărut o fisură uriașă între două scări
O crapatura foarte mare aparuta intre doua scari, de la etajul 5 la 8, a dus la evacuarea preventiva a locatarilor unui ...
-

Proiectul Chrysalis uimește lumea științifică: O comunitate întreagă va trăi și va muri pe o navă-lume lungă de 58.000 de metri
O nava lunga de 58.000 de metri ar putea porni intr-o zi spre cea mai apropiata exoplaneta, iar la bordul ei ar urma sa ...
-

Care sunt calculele reale pentru Europa tinand cont ca epidemia de Ebola se extinde tot mai mult în lume. Nu există în prezent vaccinuri sau tratamente specifice
Epidemia de Ebola provocata de virusul Bundibugyo, care afecteaza Republica Democratica Congo (RDC), s-a extins in Kenya ...
-

Lista măsurilor luate de Guvern, după ultimele incidente violente din școli: tot sistemul e vizat
Guvernul anunta, vineri, masurile care au fost decise in urma sedintei de lucru pentru siguranta in scoli, prin acestea ...
-

Credit de Black Friday: ce trebuie să verifici înainte să aplici
Perioada de Black Friday este asociata, in mod tradițional, cu cele mai mari reduceri din an la o gama larga de produse ...
-

Un laborator de cercetare i-a administrat unui pacient un super-virus conceput cu inteligența artificiala care distruge ultra-bacterii
Un laborator de cercetare in domeniul inteligenței artificiale din Statele Unite i-a administrat unui pacient un virus c ...
-

Copil de 1 an, împușcat mortal de un polițist, în SUA. Verdictul procurorului
Înca un caz terifiant privind utilizarea armelor de foc, in SUA: un copil de un an a fost impușcat mortal de un po ...
-

Judecătorii nu ajung la un acord în dosarul lui Călin Georgescu: Un al treilea magistrat intră în complet. Fanii lui au blocat circulația. Au intervenit jandarmii!
Calin Georgescu mai așteapta decizia care stabilește daca ramane in Arestul Central sau poate merge in arest la domicili ...
-

Florile lui octombrie: ce e în sezon și de ce toamna are unele dintre cele mai bogate buchete ale anului
Octombrie aduce impreuna ultimele flori de gradina, varietați cultivate pentru sezonul rece și materiale decorative care ...
-

Cum arată o rutină de îngrijire realistă pentru cineva care nu are timp dimineața
Diminețile nu seamana intotdeauna cu rutinele impecabile pe care le vezi pe rețelele sociale. Uneori mai amani alarma ca ...
-

Inteligența Artificială a ajuns la concluzia că sunt 60% șanse ca sufletul să existe și să supravietuiască morții. Analiza exclude dogmele religioase in favoarea argumentelor
Analiza posibilitații ca o forma de conștiința sau „suflet" sa supraviețuiasca morții biologice reprezinta una din ...
-

Scenă incredibilă la Pentagon: Pete Hegseth a vrut globul lui Eisenhower însă angajații l-au spart pe drum
Un incident ciudat s-a produs la Pentagon, dupa ce secretarul Apararii, Pete Hegseth, a vrut sa aiba in biroul sau un gl ...
-

Călin Georgescu a păstrat tăcerea la audierea în noul dosar penal, al cincilea deschis pe numele fostului candidat la președinție
Polițiștii din Ilfov au mers joi, 22 octombrie, la Arestul Central pentru a-l audia pe Calin Georgescu in noul dosar pen ...
-

Secretul ADN-ului a fost în fine descifrat: Descoperirea care ar putea rescrie istoria vieții pe Pământ
Oamenii de știința ar putea fi mai aproape de a explica unul dintre misterele evoluției materialului genetic: de ce ADN- ...
-

Un român a devenit victima unei capcane amoroase pusă la cale de ruși: A ajuns după gratii, acuzat de spionaj pentru Ucraina
Un videoclip publicat de serviciile de securitate FSB din Rusia il surprind pe un roman din Anglia, in momentul in care ...
-

O femeie a venit din Bulgaria și a lăsat 45.000 de euro lângă tomberoane, în Craiova. Credea că destructurează o rețea de escroci bancari
O femeie de 64 de ani din Bulgaria a ramas fara economiile de 45.000 de euro dupa ce a fost convinsa de escroci sa calat ...
-

Elevul care și-a înjunghiat profesoara a publicat un manifest. În cele 60 de pagini își exprima ura și spunea că vrea să atace „orice persoană care nu e albă"
Elevul de 13 ani din Bistrița care și-a injunghiat profesoara de matematica ar fi pregatit atacul timp de opt luni și a ...
-

Protest inedit: Un bărbat și-a urcat mașina pe acoperișul casei după ce a rămas fără permis. A pus și un manechin îmbrăcat în uniformă de polițist
Un barbat din comuna Pecineaga, județul Constanța, și-a urcat mașina pe acoperișul casei dupa ce a ramas fara permis. La ...
-

Rețeaua sub protecția lui Ilie Bolojan: Se strânge lațul în jurul samsarilor imobiliari favorizați de Primăria Oradea
Redacția ziarului nostru a intrat in posesia unor documente care dovedesc faptul ca procurorii Parchetului de pe langa J ...
-

NATO ia o decizie strategică în privința Ucrainei: Alianța își pune sistemul de achiziții militare la dispoziția Kievului
NATO va permite Ucrainei sa achizitioneze armament, munitie si echipamente militare prin NSPA, agentia centralizata de a ...
-

Alertă la nivel modial: Ebola se extinde într-o țară uriașă, cu peste 230 de milioane de locuitori
Epidemia de Ebola care a provocat peste 4.600 de decese in Africa a ajuns și in Nigeria, cea mai populata țara de pe con ...
-

"We're all living in Amerika": Un al doilea caz de violenta armată în scoli - Un elev de 15 ani și-a tăiat un coleg și a bătut un al doilea
Polițiștii au fost chemați la un liceu din Pitești, dupa ce un elev de 15 ani a intrat in instituție cu un "obiect taiet ...
-

Azi la ora 17:00, ora României, jumătate de internet a intrat în reparații cu ajutorul AI. Data viitoare nu știm dacă reușim
Doua vulnerabilitați in PHP, limbajul de programare pe care ruleaza cam 70% din site-urile lumii: WordPress, Drupal, Joo ...
-

Călin Georgescu, vizat de un nou dosar DIICOT: Procurorii îl acuză că a încercat să compromită sistemele de supraveghere ale anchetatorilor
Fostul candidat la alegerile prezidențiale, Calin Georgescu, este implicat intr-o noua ancheta a DIICOT, fiind suspectat ...
-

Cum poziționezi corect boxele într-un sistem home cinema
Montarea televizorului pe perete lasa blatul liber, dar aduce imediat o intrebare practica: unde așezi boxa centrala, as ...
-

Oreste Teodorescu lansează o carte-itinerar de inițiere: "De la omul de carne la omul de lumină" VIDEO
Cunoscutul scriitor si jurnalist Oreste Teodorescu lanseaza o carete absolut magnifica - "De la omul de carne la omul de ...
-

Studiul a 1.600 de cazuri de reîncarnare a găsit o corelație ciudată în rapoartele de investigare. E o confirmare a vieților multiple?!
Un nou studiu care analizeaza rapoartele despre revendicarile de reincarnare susține ca a gasit o corelație ciudata intr ...
-

Andrei Caramitru se declară "epuizat cognitiv": Creierul nostru nu e făcut sa interacționeze cu "monstrul" AI. Ca și cum ai merge cu 500 de km/h pe Transfăgărășan!
La un moment dat in wend aveam vreo 80 de agenți care au lucrat intre ei coordonați de mine (organizați ierarhic ca intr ...
comentarii
Adauga un comentariuAdauga comentariu